Metody uwierzytelniania
Portal umożliwia użytkownikom konfigurację własnych metod uwierzytelniania, w tym opcji uwierzytelniania wieloskładnikowego, takich jak OATH oraz FIDO2/Passkey.
Dostęp do zarządzania metodami uwierzytelniania
Aby uzyskać dostęp do ustawień metod uwierzytelniania:
Zaloguj się do Portalu dostępu użytkownika
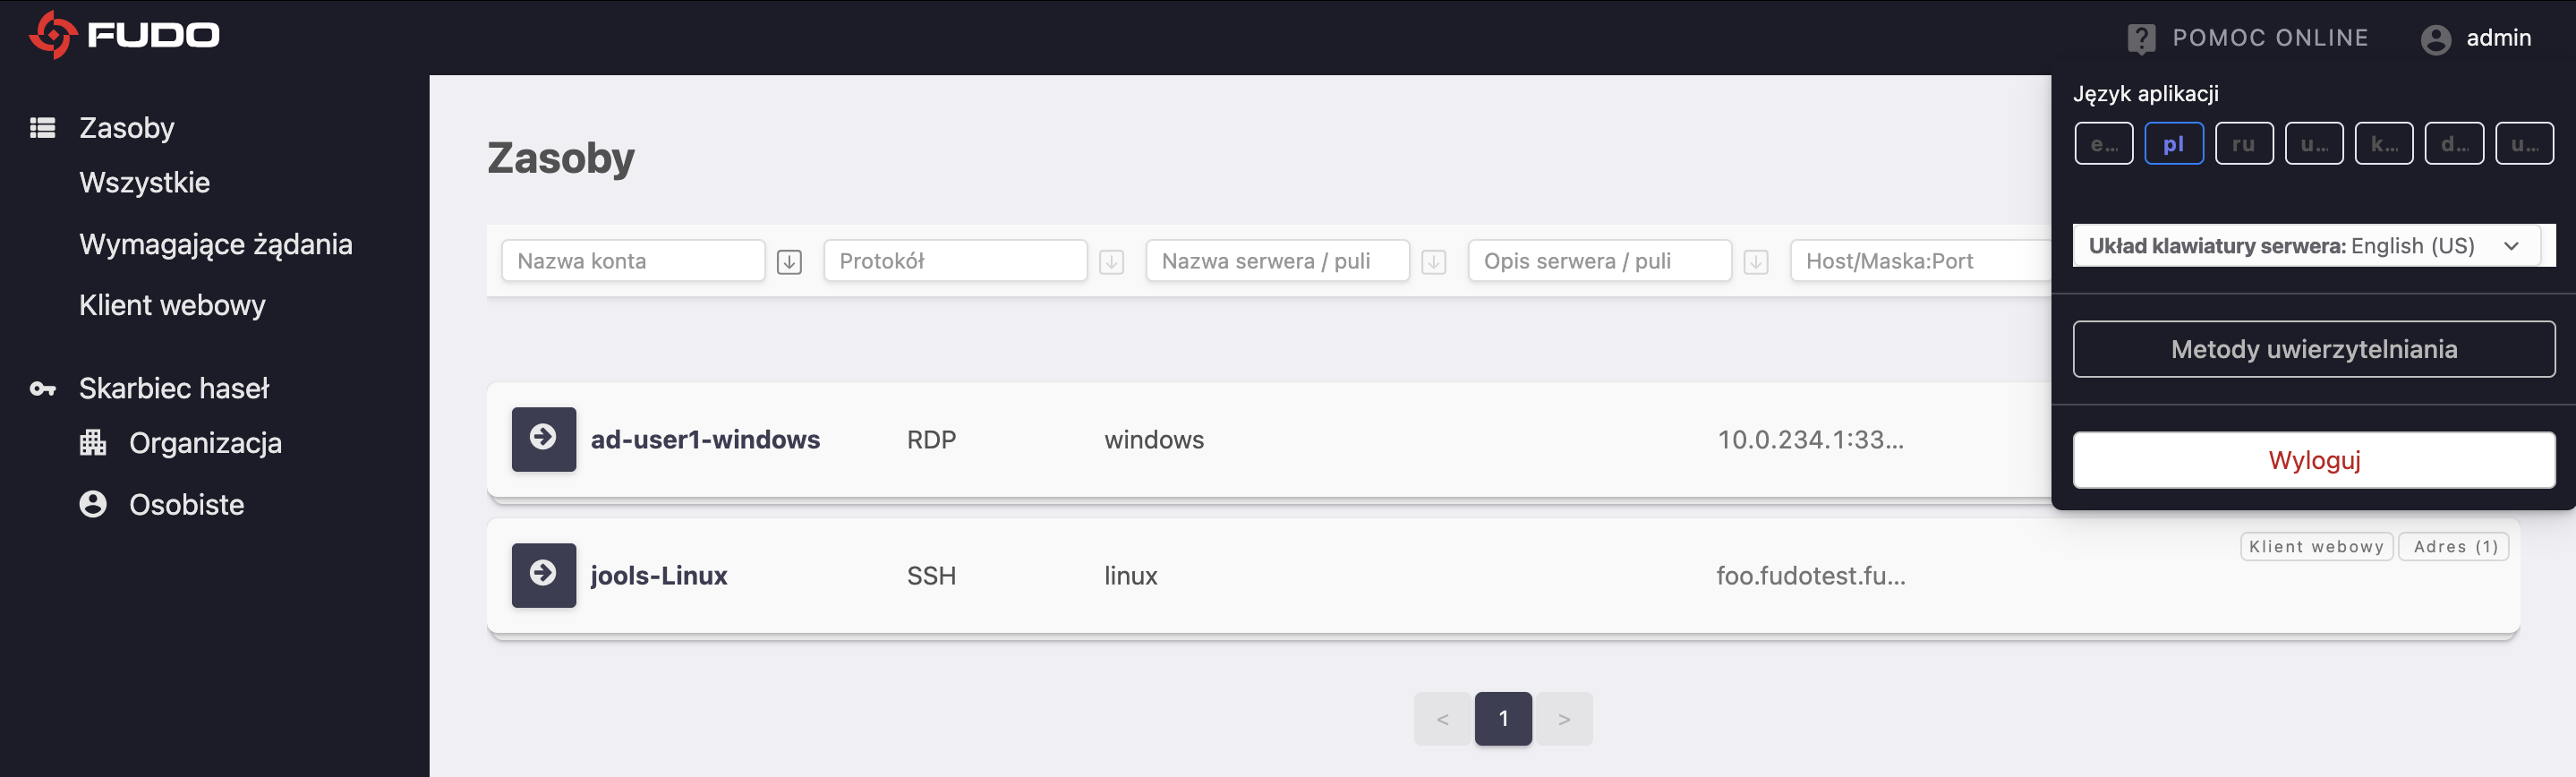
Otwórz menu użytkownika w prawym górnym rogu
Kliknij
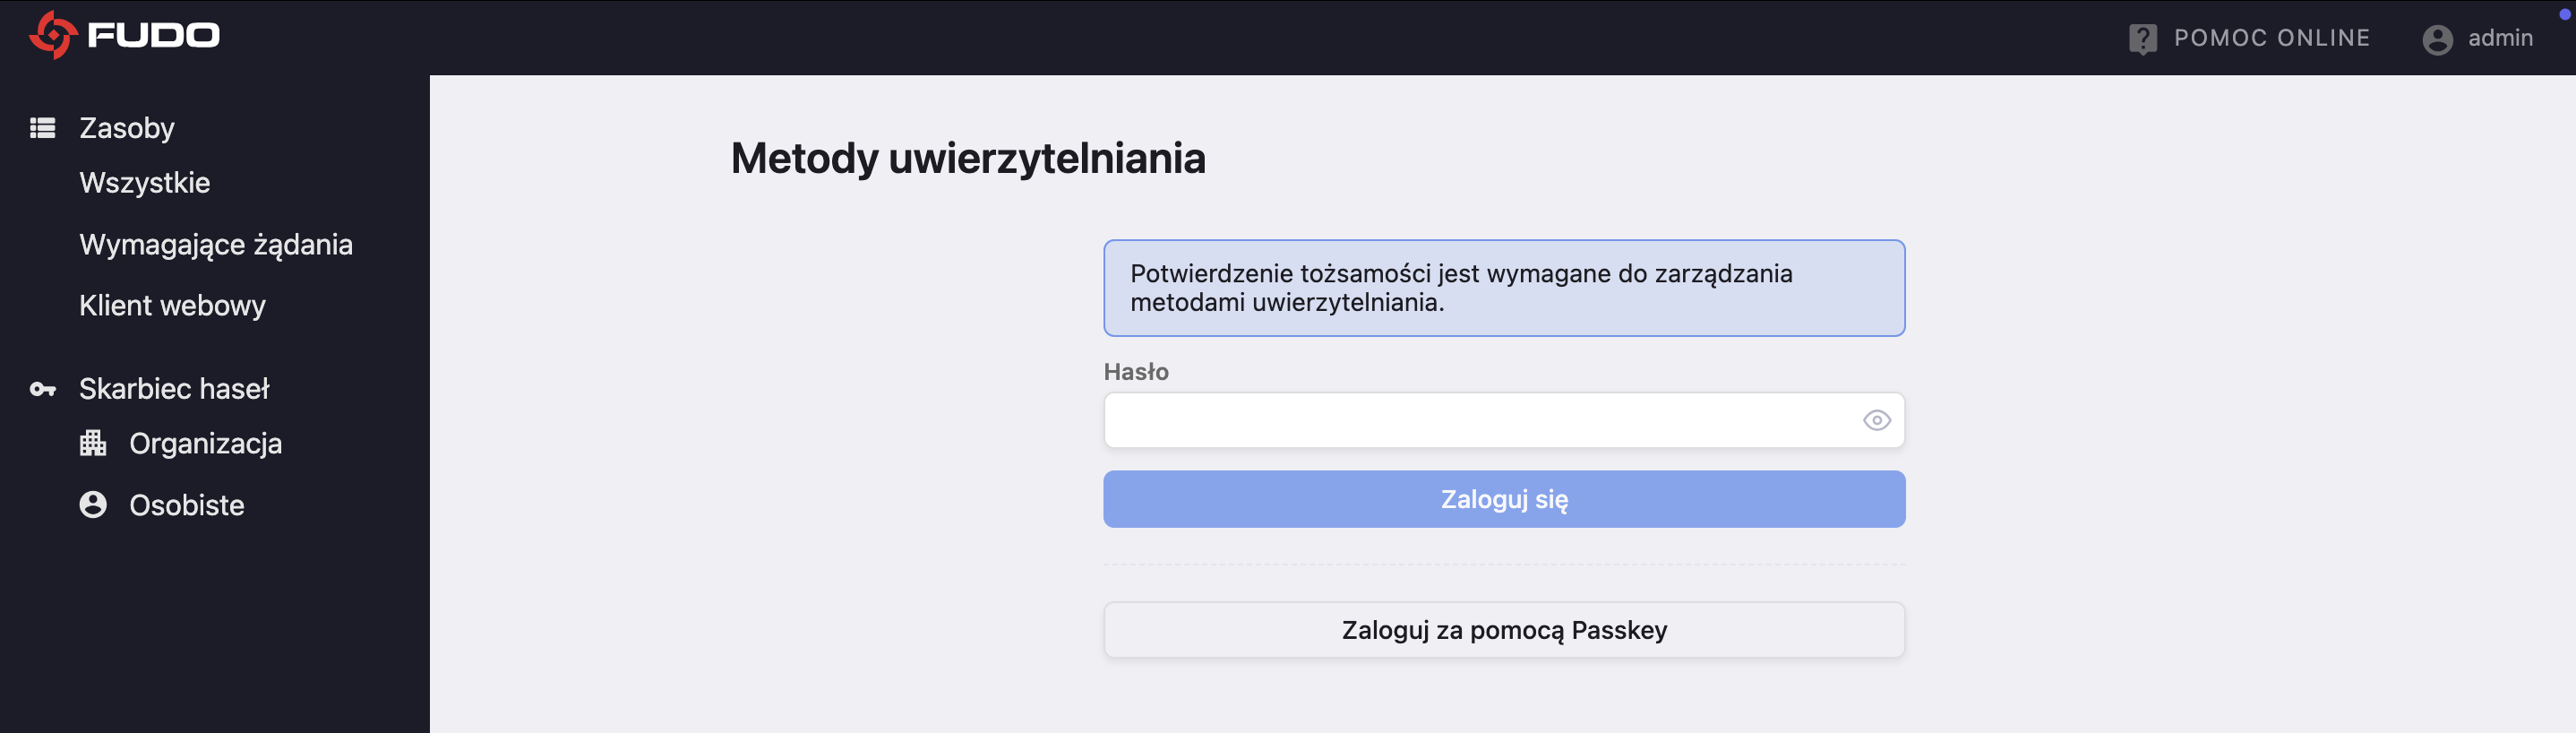
Wprowadź swoje aktualne hasło, aby uzyskać dostęp do ustawień
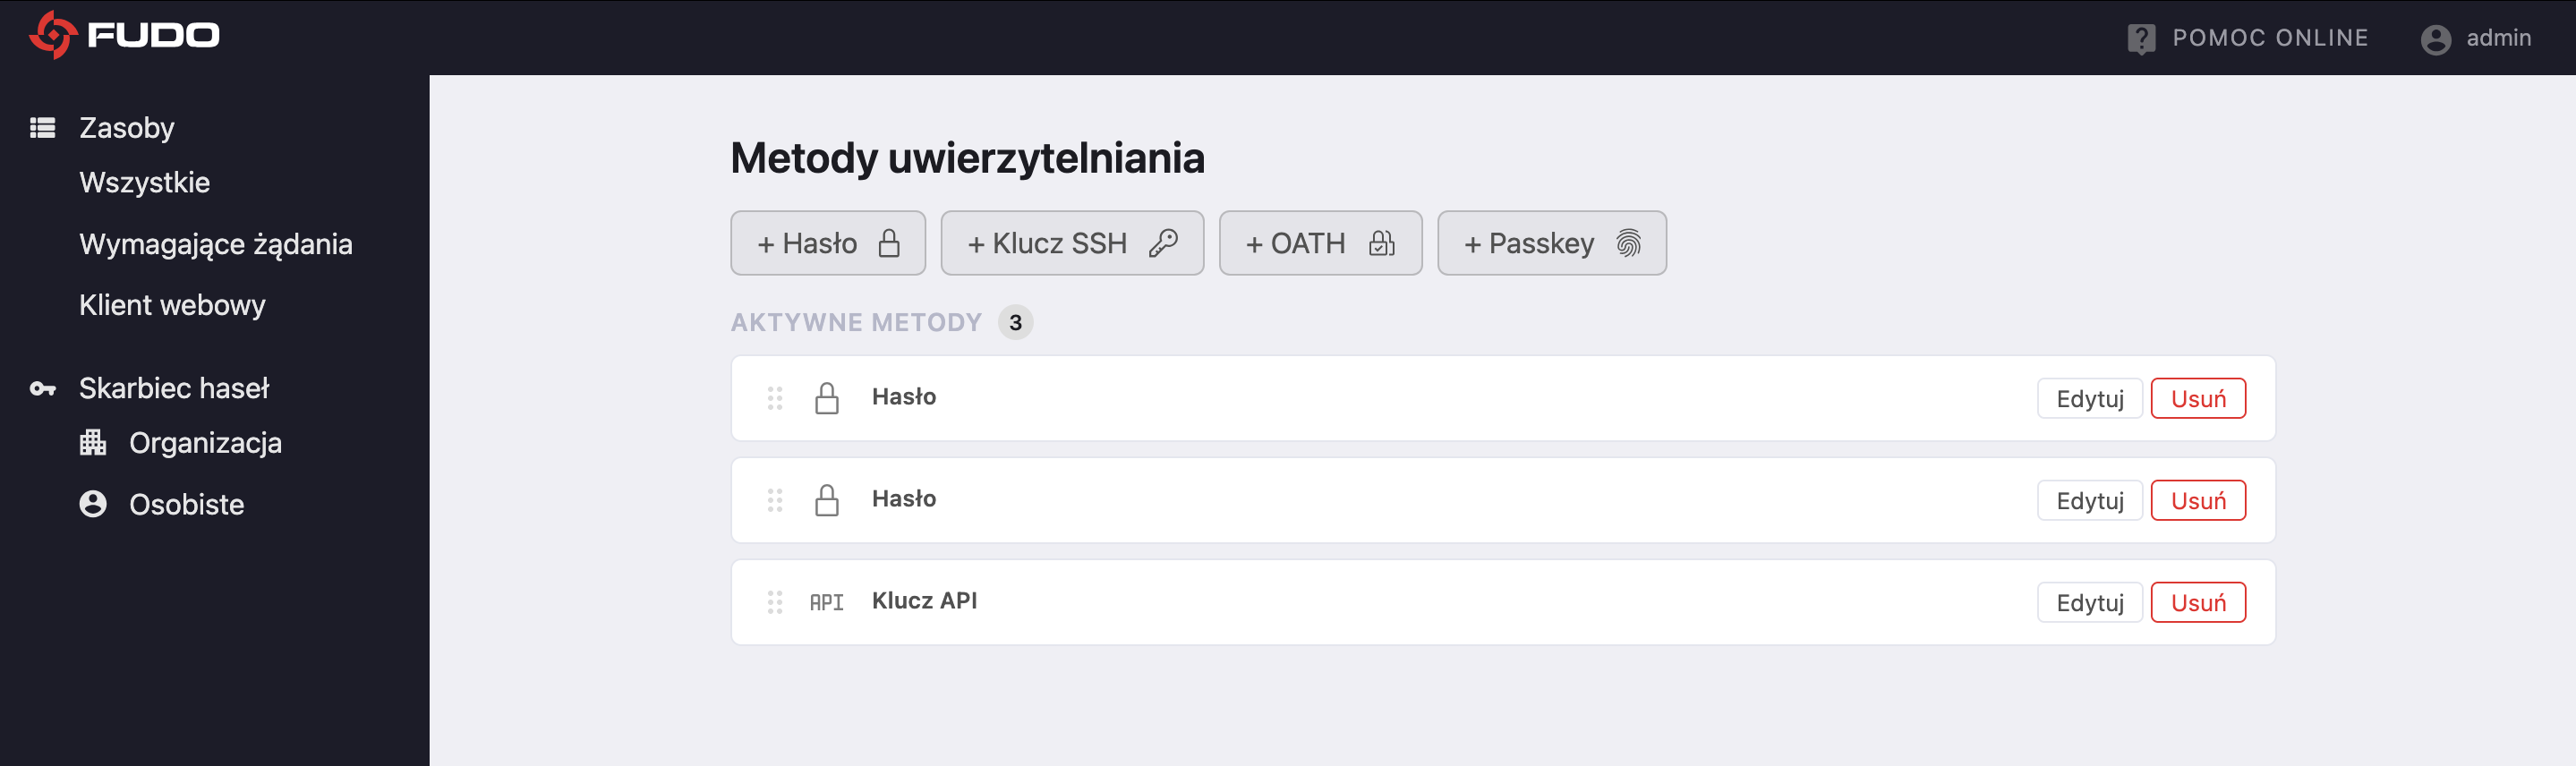
Po uwierzytelnieniu zobaczysz listę swoich aktualnych metod uwierzytelniania oraz możliwość dodania nowych.
Uwaga
Dostęp do konfiguracji metod uwierzytelniania wymaga uwierzytelnienia dowolną metodą z wyjątkiem OpenID Connect.
Metody, którymi możesz zarządzać
Administrator decyduje, które typy metod uwierzytelniania możesz samodzielnie dodawać i usuwać. Ustawienie to jest wprowadzane w Panelu Administracyjnym i obowiązuje wszystkich użytkowników Portalu Użytkownika.
Jeśli dany typ metody nie jest dozwolony, przycisk jej dodania jest wyszarzony i wyświetla komunikat Dodawanie i usuwanie tej metody uwierzytelniania zostało zablokowane przez administratora. Przycisk Usuń przy każdej metodzie tego typu jest wyszarzony i wyświetla ten sam komunikat.
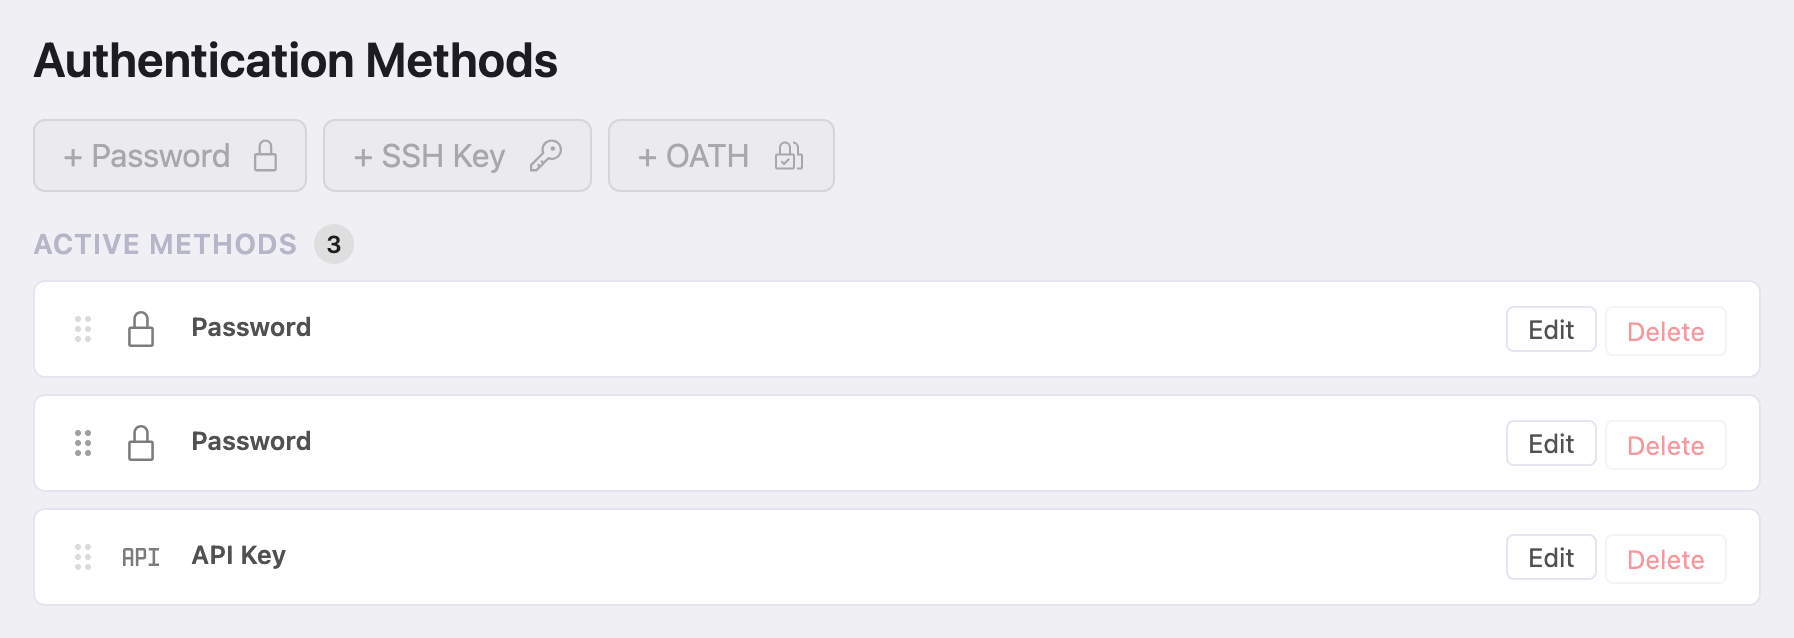
To ustawienie nigdy nie usuwa metod, które już posiadasz. Pozostają one na liście, nadal możesz się nimi logować i nadal możesz je edytować - na przykład zmiana hasła jest możliwa również wtedy, gdy dodawanie metody hasła jest zablokowane.
Uwaga
Niektóre metody są zawsze tworzone przez administratora i nigdy nie można ich usunąć w Portalu Użytkownika: Klucz API, Certyfikat, DUO, SMS oraz Zewnętrzne uwierzytelnianie. Ich przycisk Usuń jest wyszarzony i wyświetla komunikat Tej metody uwierzytelniania nie można usunąć. Edycja tych metod jest nadal możliwa.
Uwaga
Przycisk w ogóle nie jest wyświetlany, jeśli administrator nie skonfigurował FIDO2. Różni się to od metody zablokowanej - metoda zablokowana jest widoczna jako wyszarzona, a nieskonfigurowana nie jest widoczna wcale.
Jeśli potrzebujesz metody, która nie jest dla Ciebie dostępna, skontaktuj się z administratorem systemu Fudo.
Uwierzytelnianie hasłem
Hasło jest podstawową metodą uwierzytelniania. Możesz zmienić swoje hasło w każdym momencie.
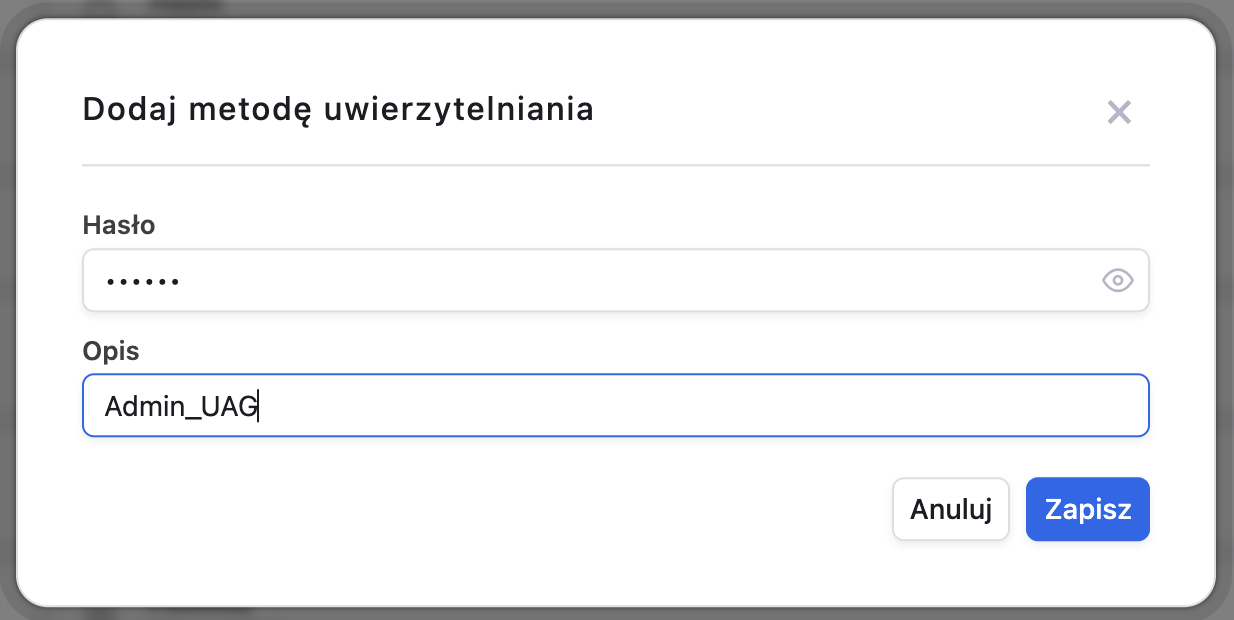
Zmiana hasła
Aby zmienić hasło:
W sekcji metod uwierzytelniania kliknij
Wprowadź nowe hasło zgodnie z wymaganiami polityki bezpieczeństwa
Potwierdź nowe hasło
Kliknij
Ostrzeżenie
Hasło musi spełniać wymagania określone w polityce złożoności haseł systemu.
Uwaga
Zmiana hasła wykonana w Portalu Użytkownika zaktualizuje również hasło zapisane w User Directory, jeśli włączona jest synchronizacja użytkowników. Funkcjonalność ta jest dostępna, jeśli w konfiguracji metody zewnętrznego uwierzytelniania w Panelu Admina Fudo Enterprise podamy dane konta z odpowiednimi uprawnieniami do zmiany haseł użytkowników w danym User Directory. Więcej informacji znajdziesz w rozdziale o konfiguracji zewnętrznego uwierzytelniania.
Uwaga
W przypadku użytkownika uwierzytelnionego metodą zewnętrznego uwierzytelniania Active Directory, gdy zmiana hasła jest wymuszana przez kontroler domeny, Fudo przeprowadza ją przy użyciu protokołu Kerberos, o ile Kerberos został użyty podczas uwierzytelniania tego użytkownika. Więcej informacji znajdziesz w rozdziale o ustawieniach uwierzytelniania Kerberos.
Uwierzytelnianie kluczem SSH
Klucze SSH pozwalają na bezpieczne uwierzytelnianie bez konieczności używania hasła podczas sesji SSH.
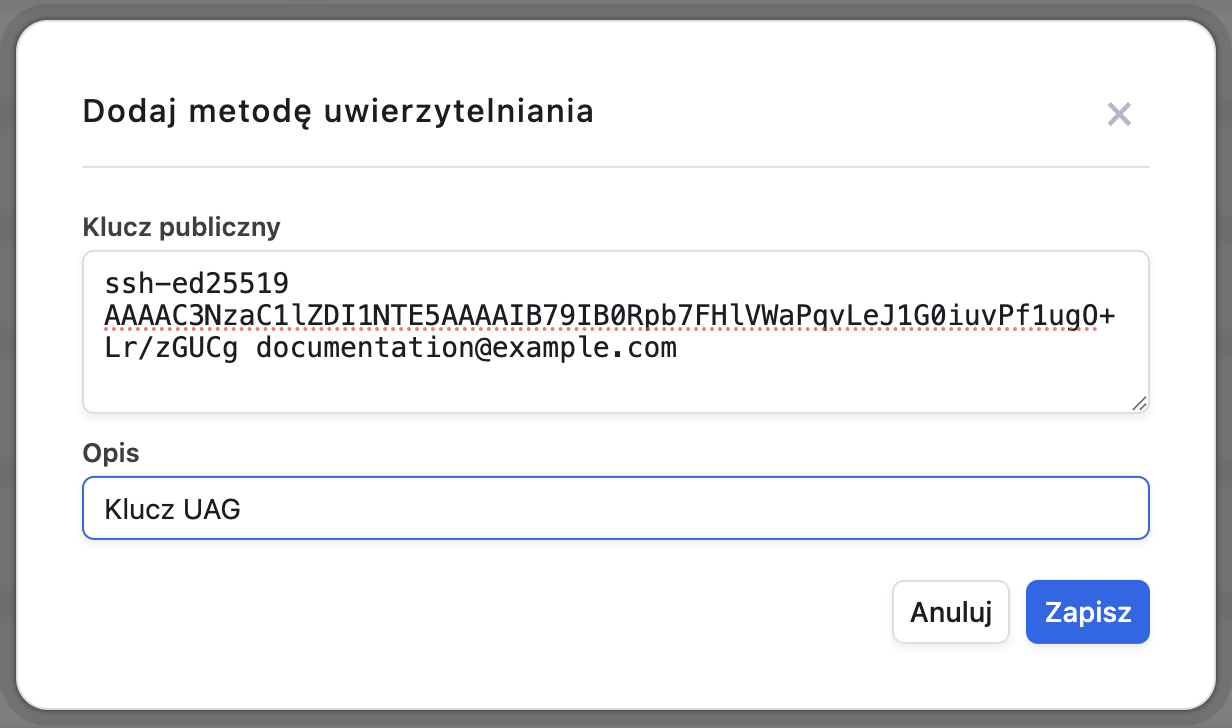
Dodawanie klucza SSH
Aby dodać klucz SSH:
W sekcji metod uwierzytelniania kliknij
Wprowadź nazwę klucza (dla łatwej identyfikacji)
Wklej zawartość swojego publicznego klucza SSH
Kliknij
Uwierzytelnianie OATH
OATH to metoda uwierzytelniania dwuskładnikowego wykorzystująca kody czasowe generowane przez aplikację uwierzytelniającą.
Konfiguracja OATH
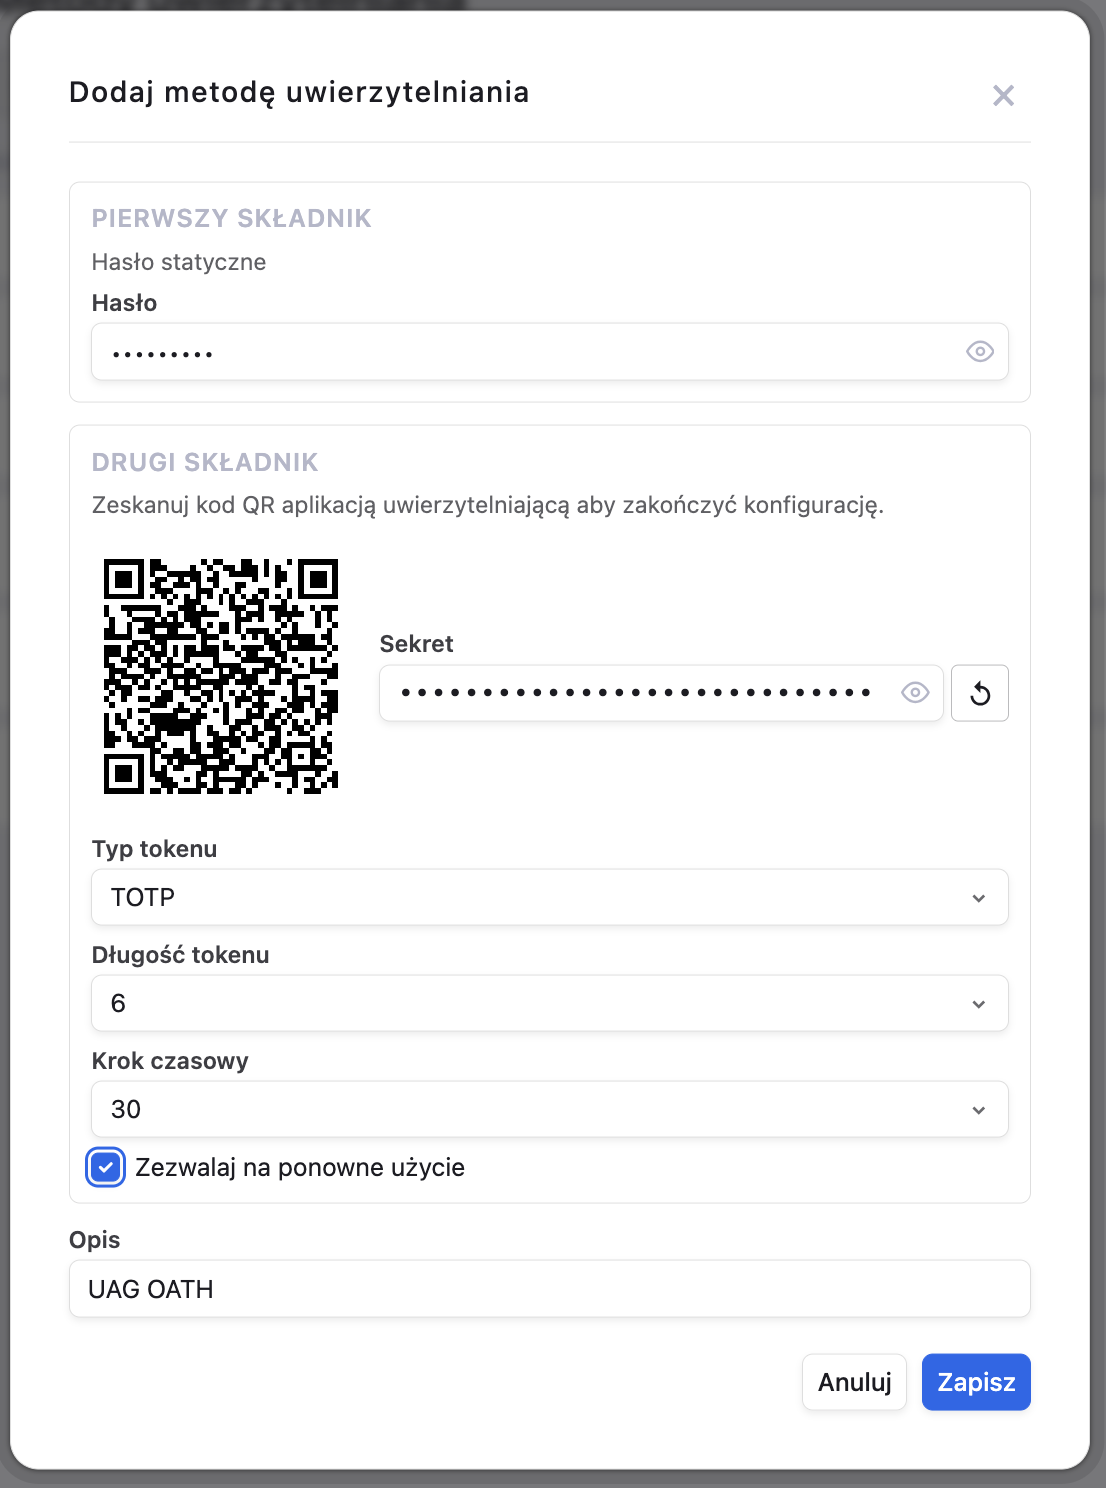
Aby skonfigurować metodę uwierzytelniania OATH:
W sekcji metod uwierzytelniania kliknij
W sekcji Pierwszy składnik podaj statyczne hasło dla konta
W polu Drugi składnik wybierz
TOTP (czasowy)jako typ tokenuOkreśl długość tokenu (zazwyczaj 6 cyfr)
Wybierz wymaganą wartość kroku czasowego (zazwyczaj 30 sekund)
(Opcjonalne) Włącz Zezwól na ponowne użycie, aby umożliwić akceptowanie tego samego kodu TOTP więcej niż raz w ramach aktualnego okna czasowego
Zeskanuj wyświetlony kod QR aplikacją uwierzytelniającą (np. Google Authenticator, Authy)
Wprowadź aktualny kod z aplikacji w celu weryfikacji
Kliknij
Opcja Zezwól na ponowne użycie
Opcja Zezwól na ponowne użycie umożliwia akceptowanie tego samego prawidłowego kodu TOTP więcej niż raz w ramach aktualnego okna czasowego. Ta funkcja jest szczególnie przydatna w scenariuszach, w których wymagany jest równoległy dostęp.
Przypadki użycia:
Skryptowany dostęp SSH
Playbooki Ansible
Równoległe operacje scp lub rsync
Runnery CI łączące się z wieloma systemami
Dostęp przez wiele hostów bastion
Masowe przekazywanie połączeń RDP
Domyślne zachowanie:
Domyślnie opcja Zezwól na ponowne użycie jest wyłączona. Każdy kod TOTP może być użyty tylko raz. Po pomyślnej weryfikacji kolejna próba użycia tego samego kodu zostanie odrzucona.
Po włączeniu:
Gdy opcja Zezwól na ponowne użycie jest włączona:
Ten sam kod TOTP może być akceptowany wielokrotnie w ramach aktualnego okna czasowego
Możesz użyć tego samego kodu TOTP dla wielu równoległych połączeń w ramach jednego kroku czasowego
Po wygaśnięciu kroku czasowego poprzedni kod staje się nieważny i wymagany jest nowy kod
Uwaga
Opcja Zezwól na ponowne użycie jest dostępna tylko dla tokenów TOTP (czasowych). Tokeny HOTP (licznikowe) nie obsługują ponownego użycia kodu.
Ostrzeżenie
Włącz tę opcję tylko wtedy, gdy jest to konieczne dla konkretnych przypadków użycia. Zezwolenie na ponowne użycie kodu TOTP zmniejsza poziom bezpieczeństwa w porównaniu z kodami jednorazowymi.
Uwierzytelnianie FIDO2 (Passkey)
FIDO2/Passkey to nowoczesna metoda uwierzytelniania bez hasła, wykorzystująca klucze sprzętowe, biometrię lub menedżery haseł.
Konfiguracja FIDO2/Passkey
Uwaga
Aby móc skonfigurować i używać passkeyów w Portalu Użytkownika, administrator musi najpierw skonfigurować uwierzytelnianie FIDO2/Passkey w Panelu Administracyjnym oraz zezwolić użytkownikom na samodzielne zarządzanie metodą Passkey. Jeśli uwierzytelnianie za pomocą passkeyów nie jest dostępne, skontaktuj się z administratorem systemu Fudo.
Aby skonfigurować metodę uwierzytelniania FIDO2/Passkey:
W sekcji metod uwierzytelniania kliknij
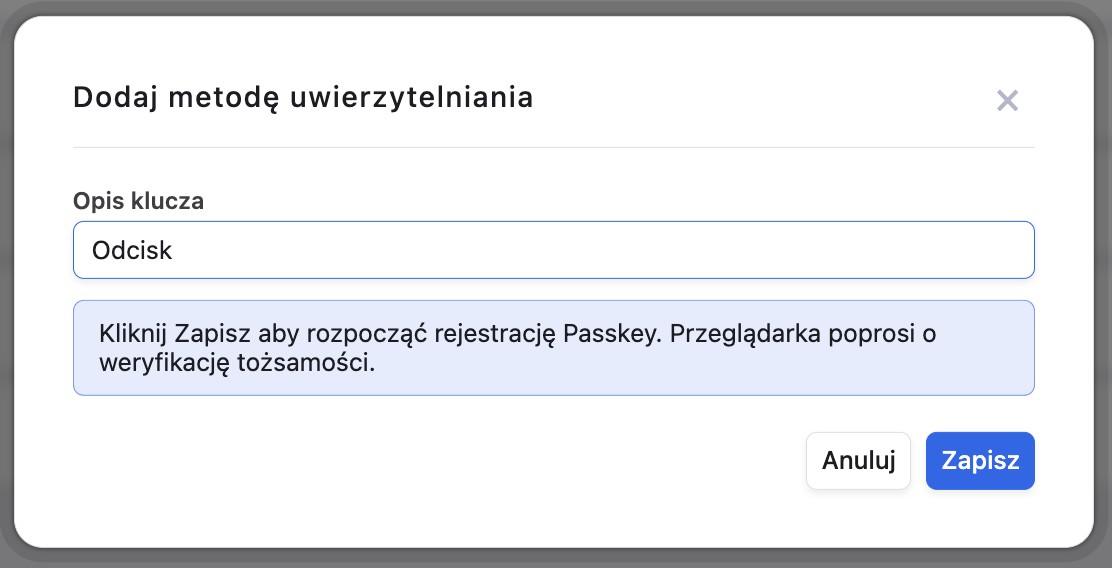
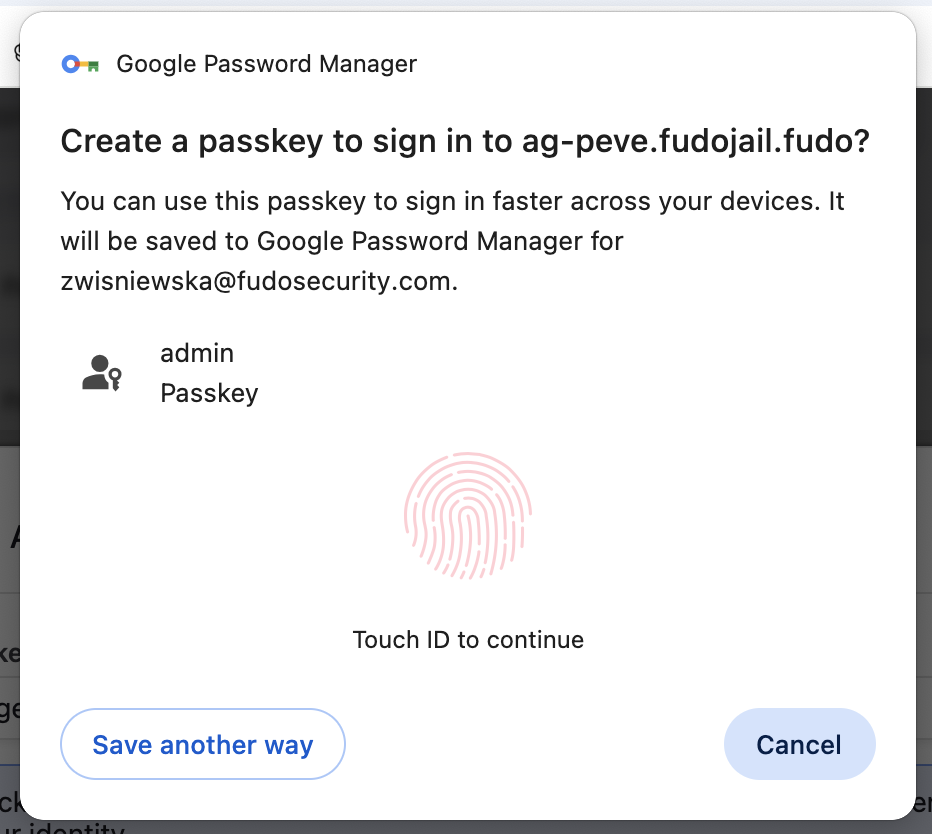
Postępuj zgodnie z instrukcjami przeglądarki lub menedżera haseł:
Wybierz metodę uwierzytelnienia (klucz sprzętowy, biometria, menedżer haseł)
Wprowadź nazwę dla swojego klucza Passkey
Potwierdź swoją tożsamość (dotknij klucza, użyj odcisku palca, Face ID) i zapisz klucz Passkey w wybranej lokalizacji
Po pomyślnym utworzeniu klucza zobaczysz potwierdzenie
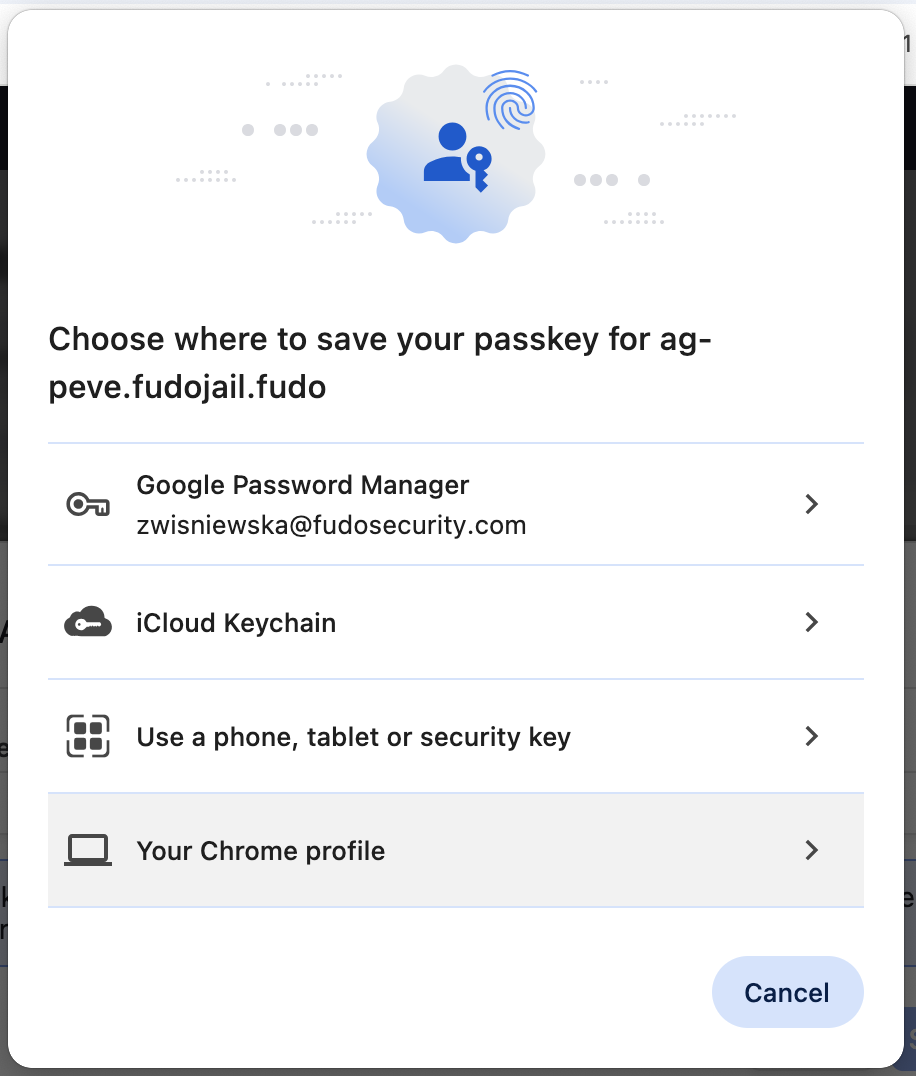
Obsługiwane metody FIDO2
System wspiera następujące metody uwierzytelniania FIDO2:
Klucze sprzętowe - YubiKey, Titan Security Key
Biometria wbudowana - Touch ID (macOS), Windows Hello, Face ID
Menedżery haseł - 1Password, Google Password Manager, Apple Passwords
Urządzenia mobilne - używane jako klucze bezpieczeństwa przez Bluetooth/NFC
Używanie uwierzytelniania FIDO2/Passkey
Po skonfigurowaniu metody FIDO2:
Na stronie logowania wprowadź swoją nazwę użytkownika
Kliknij przycisk (pojawia się tylko gdy FIDO2 jest skonfigurowane)
Potwierdź swoją tożsamość używając skonfigurowanej metody
System automatycznie zweryfikuje podpis kryptograficzny i udzieli dostępu
Ostrzeżenie
Klucze Passkey utworzone w Portalu Użytkownika nie mogą być wykorzystane w Panelu Administracyjnym ze względu na różne identyfikatory Relying Party.
Usuwanie metody uwierzytelniania
Aby usunąć jedną ze swoich metod uwierzytelniania:
W sekcji metod uwierzytelniania odszukaj metodę na liście Aktywne metody
Kliknij
Potwierdź usunięcie
Możesz usunąć wyłącznie taki typ metody, który wolno Ci również dodać. Jeśli przycisk jest wyszarzony, najedź na niego kursorem, aby poznać przyczynę:
Dodawanie i usuwanie tej metody uwierzytelniania zostało zablokowane przez administratora. - administrator nie zezwolił na samodzielne zarządzanie tym typem metody. Poproś administratora o usunięcie metody lub o udostępnienie tego typu metody.
Tej metody uwierzytelniania nie można usunąć. - metoda została utworzona przez administratora i nie ma swojego odpowiednika w samoobsłudze, dlatego może ją usunąć wyłącznie administrator.
Uwaga
Usuwanie metody jest celowo powiązane z jej dodawaniem. Zapobiega to sytuacji, w której usuniesz poświadczenie, którego nie mógłbyś samodzielnie utworzyć ponownie.
Tematy pokrewne: